00:00
Строительство дома с маткапиталом в 2025 году
Обновлено 04.06.2024
Фото: DCStudio/ freepik
В России нужна национальная система кибербезопасности. Об этом глава Сбербанка Герман Греф заявил в ходе Открытого диалога с сенаторами, отвечая на вопрос главы Комитета СФ по Регламенту и организации парламентской деятельности Вячеслава Тимченко.
По словам главы Сбера, в его компании не было ни одного случая утечки данных, и только единожды, в 2016 году, обнаружился внутренний предатель. При этом сотрудника вовремя вычислили и не допустили утечку.
«Я жил в парадигме того, что я могу закрыться от внешних врагов — у нас три контура безопасности. Но я считал, что я не смогу защититься от внутренних предателей», — рассказал Греф.
В итоге, сообщил он, в компании поменяли концепцию, и за три года провели гигантскую архитектурную перестройку всей системы. Греф считает, что в итоге удалось построить самую совершенную в мире систему защиты от внутреннего предателя в том числе.
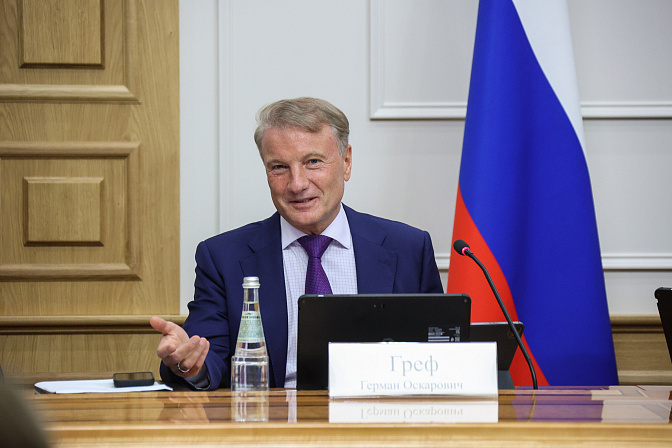
Герман Греф. Фото: Парламентский фотоархив/ Пресс-служба СФ
В стране нужна отдельная стратегия кибербезопасности. Нам нужен, во-первых, федеральный орган кибербезопасности, который занимался бы только этим, должны сидеть очень грамотные, толковые люди, которые бы занимались стратегией кибербезопасности страны
Герман Греф, председатель правления ПАО «Сбербанк России»
Кроме того, по его словам, нужно защищать все элементы инфраструктуры. Он пригласил сенаторов посетить центр киберзащиты компании.
«Мы в 2021 году были признаны самым киберзащищённым банком в мире. Мы в день анализируем до 40 млрд событий, и это огромная работа. Мы более-менее обеспечили себя только тогда, когда мы всех наших партнёров поставили под собственную защиту — операторов связи, провайдеров, производителей оборудования. Штрафами не решить это. Нужна национальная система кибербезопасности», — подчеркнул Греф.
Ранее в ходе Открытого диалога Председатель СФ Валентина Матвиенко призвала разработать меры для защиты россиян от телефонных и интернет-мошенников.