00:00
Строительство дома с маткапиталом в 2025 году
Создано сегодня в 13:25
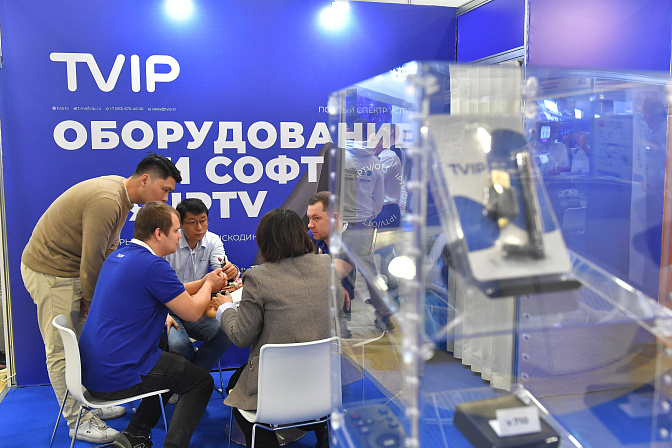
Фото: Сергей Киселев/ Агентство городских новостей «Москва»
Задача восьмикратного роста рынка сверхбезопасных IT-решений к 2030 году выглядит амбициозно, но эта цель не оторвана от реальности, сказал в интервью «СенатИнформ» член Комитета СФ по аграрно-продовольственной политике и природопользованию Владимир Пушкарев. По его словам, ключевым фактором является изменение самой философии разработки.
Российский рынок особо защищённого от взлома отечественного программного обеспечения (ПО) и IT-оборудования может вырасти с 3 млрд рублей в 2026 году до 25 млрд к 2030 году. Это следует из дорожной карты развития данного сектора, одобренной президиумом правительственной комиссии по модернизации экономики. Планируется защитить IT-продукты, например, операционные системы, от кибератак еще на стадии проектирования, что снизит риски их взлома. Предусматривается развитие криптографической защиты, доверенных аппаратных средств и отечественной электронной компонентной базы.
Принципиально важно, что защитные механизмы будут закладывать в архитектуру создания программного обеспечения с самого начала, как несущую конструкцию в здании, а не «прикручивать» потом антивирусами, подчеркнул сенатор Владимир Пушкарёв. Показательно, что в мире этот подход уже стал государственным стандартом.

Владимир Пушкарёв. Фото: Парламентский фотоархив/ Пресс-служба СФ
Отечественные наработки в сфере конструктивной безопасности уже существуют. Нам не приходится начинать с чистого листа — уже есть собственные решения, которые прошли этап пилотных проектов и готовы к более широкому внедрению. Это снижает риски и позволяет быстрее двигаться к цели по наращиванию рынка сверхбезопасного софта
Владимир Пушкарёв, член Комитета СФ по аграрно-продовольственной политике и природопользованию
По словам парламентария, необходимо развивать существующие инструменты поддержки отрасли. Сейчас Минпромторг субсидирует до 50% затрат на внедрение российского ПО и программно-аппаратных комплексов (ПАК), с лимитом 300 млн рублей на предприятие. «Это, безусловно, помогает заказчикам, но не решает проблему длинного цикла разработки у самих производителей», — сказал Владимир Пушкарёв. Он считает целесообразным рассмотреть точечные меры: налоговые льготы на НИОКР в сфере конструктивной безопасности, грантовое финансирование сертификации продукции по ГОСТ, а также создание площадок для обкатки решений на объектах критической инфраструктуры без риска для действующих систем.
Ранее в СФ предложили более тщательно проверять иностранное ПО перед внедрением в рабочие процессы, а ещё лучше – переходить на российские разработки. По мнению сенатора Вадима Деньгина, нужно больше рекламировать российский софт.
Сенатор Артём Шейкин отмечал, что импортозамещение программного обеспечения в России продвигается активно, особенно в таких сегментах, как офисный софт, операционные системы, средства информационной безопасности.
Председатель СФ Валентина Матвиенко обращала внимание на трудности российских госорганов с переходом на отечественное ПО. По оценкам экспертов, до половины чиновников, которые в официальной статистике указаны как использующие на рабочих местах российские операционные системы, на самом деле их не применяют или используют только в тестовом режиме.