00:00
Строительство дома с маткапиталом в 2025 году
Создано сегодня в 15:34

Фото: Aleksey Smyshlyaev/ Global Look Press
Хакеры в этом году переориентировали свои атаки с госсектора на частные компании, прежде всего из финансовой сферы, следует отчёт сервиса Solar AURA, который входит в структуру ГК «Ростелеком».
Отмечено, то если в прошлом году более половины всех утечек данных пришлось на госучреждения, то в 2026-м эта доля сократилась до 4%. Больше всего инцидентов с начала года фиксировали в микрофинансовых организациях и в сфере малого бизнеса.
Согласно исследованию, количество данных, оказавшихся в открытом доступе или у злоумышленников, увеличилось на 31% — с 288 млн до 378,4 млн строк по сравнению с аналогичным периодом прошлого года.
Как сообщили в Роскомнадзоре, за первые шесть месяцев 2026-го официально было зафиксировано 12 утечек персональных данных, пишет газета «Известия». При этом служба выявила более 500 нарушений законодательства в этой области. После повышения административной ответственности за утечки персональных данных операторы стали реже сообщать об инцидентах.
Замглавы Совета по развитию цифровой экономики при СФ, первый зампред Комитета верхней палаты по конституционному законодательству и госстроительству Артём Шейкин в разговоре с «СенатИнформ» подчеркнул, что любой компании необходимо понимать, где хранятся данные, кто и для каких задач может их просматривать, изменять или выгружать. «Избыточные полномочия, неактивные учётные записи и доступы бывших сотрудников создают дополнительные возможности для злоумышленников», — объяснил законодатель.
Он уточнил, что ревизия не заменяет технические средства защиты, нужны многофакторная аутентификация, контроль действий пользователей, своевременное обновление систем, защита от фишинга и мониторинг подозрительной активности.
Шейкин напомнил, что при загрузке документов в публичный ИИ-сервис информация выходит за пределы контролируемой инфраструктуры компании. Это не означает, что она автоматически становится общедоступной, однако организация уже не всегда может отслеживать сроки и место её хранения, дальнейшее использование и удаление. В сервис могут попасть персональные данные, коммерческая тайна, внутренние документы, клиентские базы или программный код.
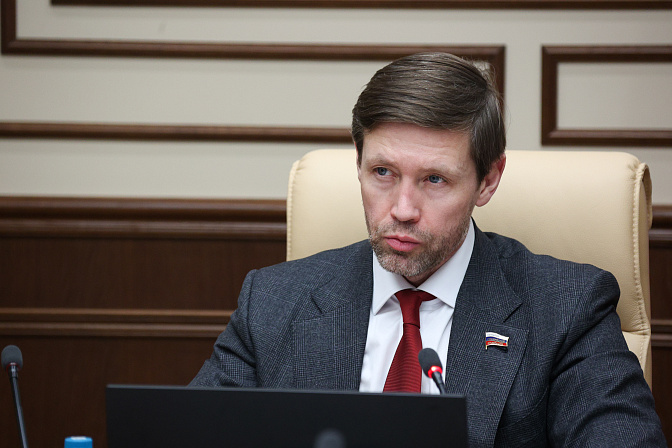
Артём Шейкин. Фото: Парламентский фотоархив/ Пресс-служба СФ
Поэтому компаниям стоит вводить чёткие правила работы с ИИ: перечень разрешённых сервисов, запрет на передачу конфиденциальной информации, указывать на необходимость обезличивания документов и использования корпоративных решений в защищённом контуре. Сотрудники должны понимать, какие материалы допустимо загружать, а какие нельзя передавать внешнему сервису ни при каких обстоятельствах
Артём Шейкин, первый зампредседателя Комитета СФ по конституционному законодательству и госстроительству
Ранее он пояснял, что сначала преступники изучают, как устроена цифровая инфраструктура компании, где находятся уязвимые места, какие сервисы перегружены, а затем наносят более точный удар.
Сенатор призывал усиливать защиту информации на образовательных платформах и повышать устойчивость работы их цифровых систем.
По словам Шейкина, многие компании не проводят кибериспытания из-за стоимости процесса, нехватки специалистов и недооценки рисков, что может привести к утечке данных, финансовому ущербу и остановке производственных процессов.
Председатель СФ Валентина Матвиенко подчёркивала, что вопрос утечки персональных данных граждан, которые попадают в руки злоумышленников, касается не только борьбы с финансовыми мошенниками, но и национальной безопасности.