00:00
Строительство дома с маткапиталом в 2025 году
Создано сегодня в 16:25

Фото: Belkin Aleksey/ news.ru/ Global Look Press
Рост количества преступлений, связанных с распространением вредоносных программ, можно связать с доступностью готовых инструментов для атак. Злоумышленникам не обязательно самостоятельно разрабатывают программу, поскольку готовое решение можно приобрести или арендовать, заявил «СенатИнформ» замглавы Совета по развитию цифровой экономики при СФ, первый зампред Комитета верхней палаты по конституционному законодательству и госстроительству Артём Шейкин, комментируя статистику МВД.
В России с января по сентябрь 2026 года зарегистрировано 357,8 тыс. киберпреступлений, что на 31,5% меньше того же периода 2025 года, сообщило ТАСС. На 19,5% сократилось число дистанционных краж, и на 29,2% - мошенничеств. Но при этом выросло количество преступлений, связанных с созданием, использованием и распространением вредоносных компьютерных программ - за девять месяцев 2026 года их зафиксировано около 3,2 тыс. Это в восемь раз больше, чем за три квартала 2025 года и в целом является рекордным показателем. Такие программы используют для взлома систем, кражи личных данных, порчи файлов или слежки за пользователем. Они проникают в гаджеты через зараженные файлы, сайты или флешки.
Сейчас мошенники могут арендовать или купить готовые вредоносные программы, отметил сенатор Артём Шейкин. Для более быстрого и широкого распространения схемы преступники используют убедительные сообщения от имени организаций, маскируют опасные файлы под рабочие документы и якобы полезные приложения. Человека убеждают самому запустить программу, которая затем похищает сведения или открывает доступ к устройству. При этом приведённая статистика отражает только зарегистрированные преступления - по ней нельзя напрямую определить, насколько выросло количество заражённых устройств: для этого нужны отдельные данные.
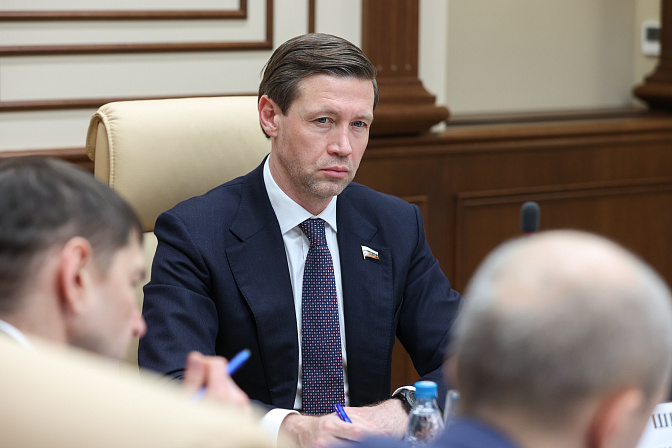
Артём Шейкин. Фото: Парламентский фотоархив/ Пресс-служба СФ
Нужно выявлять разработчиков и распространителей вредоносных программ, пресекать работу ресурсов, через которые их продают и доставляют пользователям. Для этого важен оперативный обмен сведениями между правоохранительными органами, специалистами по кибербезопасности и цифровыми платформами
Артём Шейкин, первый зампред Комитета СФ по конституционному законодательству и госстроительству
Кроме того, важно продолжать проводить широкую просветительскую кампанию среди граждан о том, какие конкретные схемы обмана сейчас актуальны, подчеркнул парламентарий. Он рекомендовал предприятиям ограничить установку посторонних программ, своевременно устранять уязвимости и предоставлять сотрудникам только необходимые права доступа. Подозрительные вложения следует проверять средствами защиты, а работники должны знать, кому сообщить о сомнительном письме. Важно также сегментировать корпоративную сеть, чтобы заражение одного компьютера не открыло доступ ко всем системам. Резервные копии необходимо защищать от удаления и регулярно проверять возможность восстановления.
«Гражданам следует устанавливать приложения исключительно из официальных магазинов и с проверенных сайтов разработчиков, а также регулярно обновлять программное обеспечение устройств и антивирусных программ», - сказал Артём Шейкин. Не стоит запускать присланный незнакомцем файл только потому, что он называется, например, «договором», «повесткой» или «фотографией». Неожиданное сообщение лучше проверить, самостоятельно связавшись с отправителем по известному контакту. Отдельные длинные пароли и двухфакторная аутентификация дополнительно помогут защитить аккаунты от взлома и похищения данных.
Ранее стало известно, что ущерб от мошенничества с дипфейками с начала 2026 года уже превысил 2 миллиарда рублей, а число таких случаев за полтора года выросло в 26 раз.
В СФ призывали не только бороться с мошенничеством, но и развивать систему профилактики, заранее предупреждая граждан о возможных схемах обмана.
Спикер СФ Валентина Матвиенко подчёркивала, что появляются новые виды мошенничества, в которых используют искусственный интеллект (ИИ). В частности, россиянам звонят, применяя поддельные голоса и изображения знакомых им людей, вводят граждан в заблуждение. Для противодействия таким преступлениям необходимо работать на опережение, а не вдогонку.