00:00
Строительство дома с маткапиталом в 2025 году
Создано сегодня в 10:57

Фото: Pogiba Alexandra/ news.ru/ Global Look Press
Доступ к системам финансовых организаций даёт злоумышленникам возможность похитить деньги или клиентские данные, а остановка платежей и онлайн-сервисов становится рычагом для вымогательства, отметил в интервью «СенатИнформ» замглавы Совета по развитию цифровой экономики при СФ, первый зампред Комитета верхней палаты по конституционному законодательству и госстроительству Артём Шейкин.
В третьем квартале 2026 года хакеры увеличили количество атак на участников финансового рынка на 20%, до 4,2 тыс. В частности, речь идёт о кредитных и страховых организациях, биржах. Клиенты нескольких крупных банков сталкивались с перебоями работы онлайн-сервисов – не могли открыть приложение и сайт, перевести деньги и обновить счёт, написала газета «Коммерсантъ».
По словам сенатора Артёма Шейкина, готовить кибератаки стало проще: готовые вредоносные программы можно купить или арендовать, а ИИ помогает быстрее составлять убедительные фишинговые письма. Ещё один путь входа — через подрядчика, у которого уже есть доступ к системам конкретной финансовой организации. Парламентарий подчеркнул, что по росту числа атак нельзя судить о том, стала ли защита сильнее или слабее. Лучше рассматривать это через призму последствий: удалось ли остановить атаку до утечки данных, продолжали ли клиенты пользоваться счетами и проводить платежи, сколько времени заняло восстановление после сбоя. Именно по этим показателям стоит оценивать, стала ли защита надёжнее.
Чтобы эффективнее противодействовать атакам, в первую очередь стоит проверить, какие системы доступны подрядчикам, и оставлять им только те права, которые нужны для работы, считает сенатор.
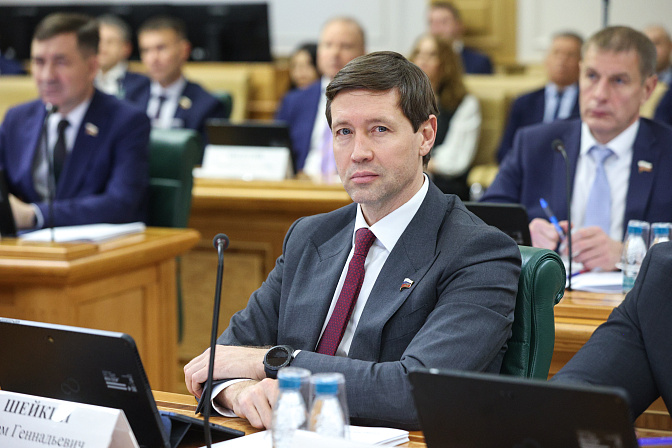
Артём Шейкин. Фото: Парламентский фотоархив/ Пресс-служба СФ
На учениях полезно отрабатывать конкретные сценарии: что произойдёт, если придётся отключить скомпрометированное подключение поставщика. Важно заранее проверить, смогут ли клиенты по-прежнему проводить платежи и сколько времени займёт восстановление остальных сервисов
Артём Шейкин, первый зампред Комитета СФ по конституционному законодательству и госстроительству
Основные требования к защите информации и непрерывности финансовых услуг уже действуют, отметил Шейкин. Подписанный 2 ноября закон № 350-ФЗ дополняет их требованиями к организациям, которым финансовые компании поручают обработку информации ограниченного доступа. В частности, для таких исполнителей предусмотрен ежегодный внешний аудит. Закон вступит в силу через год после официальной публикации. По словам сенатора, это время стоит использовать для проверки подрядчиков и подготовки к новым требованиям, чтобы при инциденте обе стороны знали, кто и за что отвечает.
Ранее Шейкин заявил, что рост количества преступлений, связанных с распространением вредоносных программ, можно связать с доступностью готовых инструментов для атак. Злоумышленникам не обязательно самостоятельно разрабатывать программу, поскольку готовое решение можно приобрести или арендовать.
Сенатор также отмечал, что при совершенствовании законодательства по борьбе с мошенниками следует обеспечить баланс между эффективной защитой граждан и сохранением удобства цифровых сервисов.
Председатель Совета Федерации Валентина Матвиенко говорила, что появляются новые виды мошенничества, в которых используют искусственный интеллект (ИИ). По её словам, для противодействия таким преступникам нужно работать на опережение, а не вдогонку.